Bugün Gündemde
--° -- --/--°
Spor KÖŞE YAZISI 22.10.2026 21:35 4 okunma

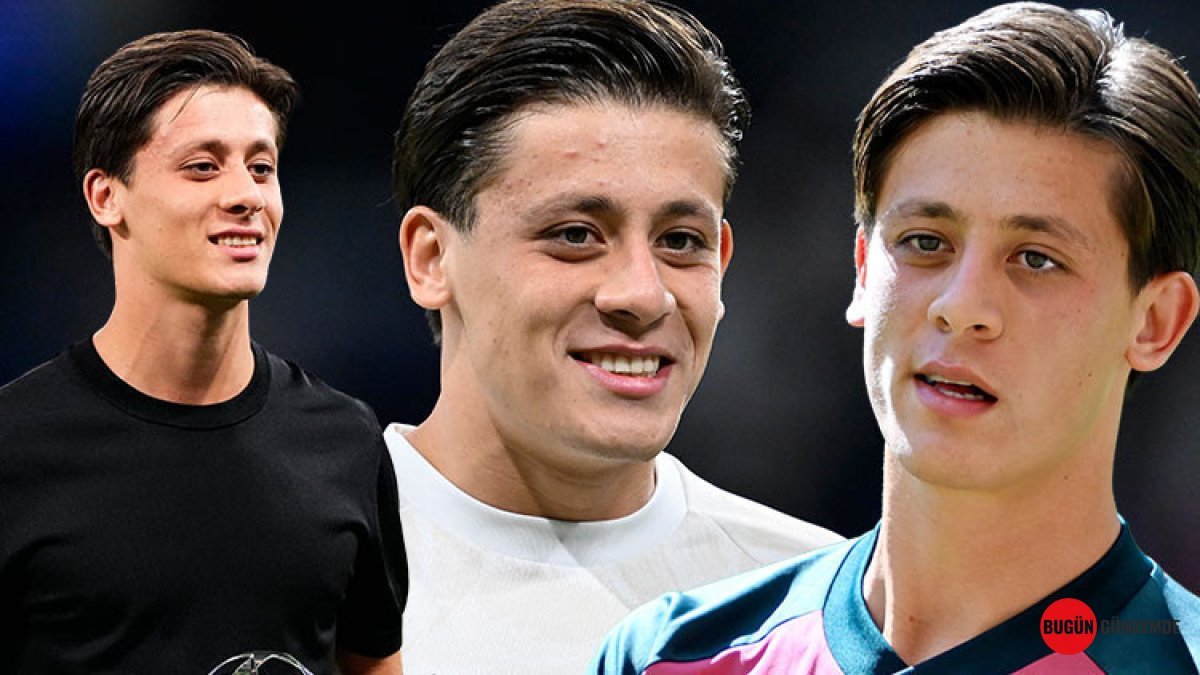
Real Madrid'den Arda Güler Hamlesi: Sözleşme Uzatıldı, Devler Ayakta!

Real Madrid, genç yetenek Arda Güler'in sözleşmesini 2032 yılına kadar uzatarak gelecek planlarını netleştirdi. İspanyol devi, yıldız oyuncu için kesenin ağzını açtı.
Real Madrid'den Arda Güler Hamlesi: Sözleşme Uzatıldı, Devler Ayakta!

Avrupa Devinden Tarihi Hamle: Arda Güler ile Uzun Vadeli Anlaşma

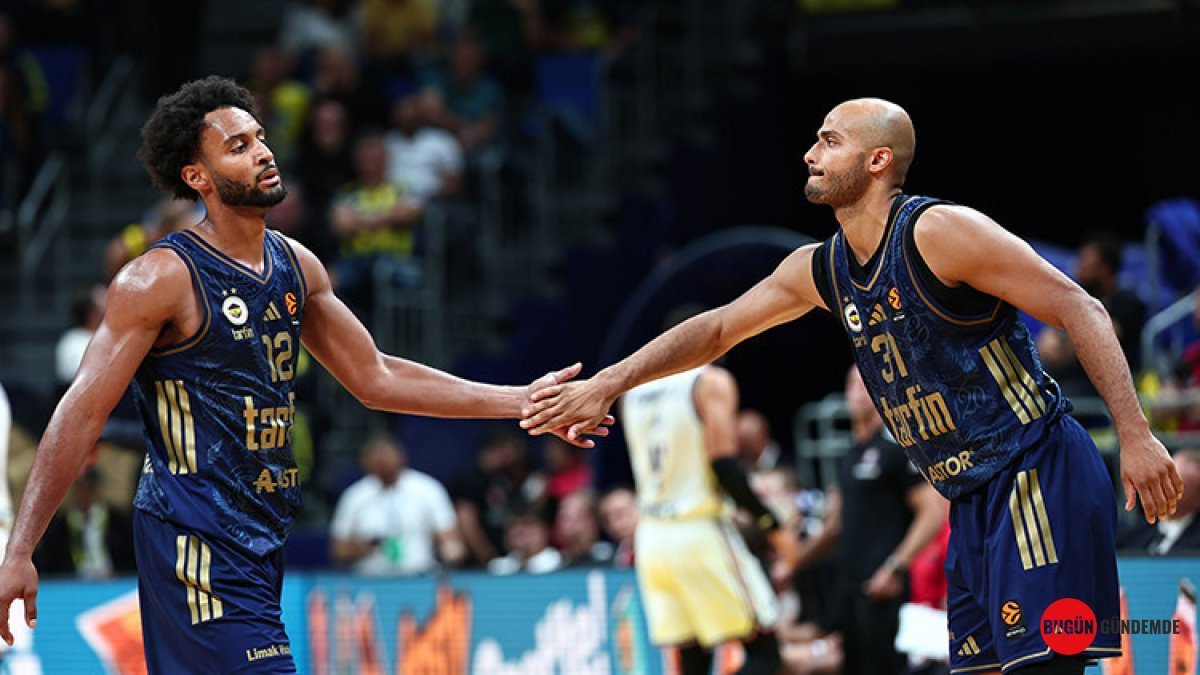
Futbol dünyası, Real Madrid'in Türk yıldızı Arda Güler ile ilgili attığı dev adımla çalkalanıyor. İspanyol devi, genç yeteneğin sözleşmesini Haziran 2032'ye kadar uzatarak geleceğini güvence altına aldı. Eylül ayında ilk pürüzleri giderilen anlaşma, gerekli tüm resmi işlemlerin tamamlanmasıyla birlikte artık hukuki bir zemine oturdu. Arda Güler'in bu yeni sözleşme ile birlikte kulüpteki kalıcılığının pekişmesi bekleniyor.

Devler Ligi'nde Yeni Dönem: Arda Güler'in Rekor Sözleşmesi

Geçtiğimiz sezonun ortasında transfer olduğu Real Madrid'de zaman zaman gösterdiği parlak performanslarla dikkat çeken Arda Güler, kulübünün gözbebeği haline geldi. Özellikle son dönemde sergilediği olgun oyun ve aldığı sorumlulukla teknik heyetin yüzünü güldüren genç yıldız, kulüple olan bağlarını güçlendirdi. Yapılan anlaşma gereği, Arda Güler'in yeni sözleşmesi Ocak 2027 itibarıyla başlayacak ve tam beş yıl boyunca, yani 2032 yazına kadar geçerli olacak. Bu durum, Real Madrid'in genç oyuncuya ne kadar güvendiğini ve onu geleceğin süperstarları arasında gördüğünü açıkça ortaya koyuyor.

Transfer Piyasasının Yeni Gözdesi: Arda Güler'in Değeri Katlandı

Transfermarkt verilerine göre piyasa değeri 100 milyon Euro'ya ulaşan Arda Güler, bu sezon çıktığı 11 resmi maçta gösterdiği performansla da adından söz ettirdi. Toplamda 3 gol atıp 5 asist yaparak takımına katkıda bulunan 21 yaşındaki yetenek, özellikle Şampiyonlar Ligi'nde ve ligdeki kritik maçlarda sergilediği sorumluluk bilinciyle beğeni topladı. Leipzig karşısında sergilediği 1 gol ve 1 asistlik performans, onun ne denli kritik bir oyuncu olduğunu bir kez daha gözler önüne serdi. Bu yeni sözleşme ile birlikte Arda Güler'in piyasa değerinin daha da artması ve Avrupa'nın dev kulüplerinin iştahını kabartması bekleniyor. Ancak Real Madrid yönetimi, genç yıldıza yapılacak yatırımla hem sportif başarıyı hem de ileride elde edilecek finansal kazancı garantilemiş durumda.

Real Madrid'in Resmî Açıklaması Bekleniyor

Tüm bu gelişmelerin ardından futbolseverler ve spor kamuoyu, artık Real Madrid'in Arda Güler'in sözleşme yenilemesine dair yapacağı resmi açıklamayı bekliyor. Kulübün kısa süre içerisinde bu müjdeyi tüm dünyaya duyurması ve Arda Güler'in imza töreni gibi etkinliklerle bu tarihi anı taçlandırması öngörülüyor. İspanyol devinin bu hamlesi, hem transfer piyasasında dengeleri değiştirecek hem de Türk futbolu için gurur verici bir gelişme olarak tarihe geçecek.
Tarık Yiğit

Tarık Yiğit

Spor Yorumları & Toplum

TÜM YAZILARI GÖR

Bu yazı yazarımızın sitemizde yayınlanan köşe yazılarından biridir. Yazarımıza ait diğer tüm köşe yazılarına ve analizlere yukarıdaki bağlantıdan ulaşabilirsiniz.
PAYLAŞ:

Yorumlar (0)

Bu habere henüz yorum yapılmamış. İlk yorumu siz yapın!

Fikrinizi Paylaşın

Gündem 22.10.2026 22:35 1 okunma

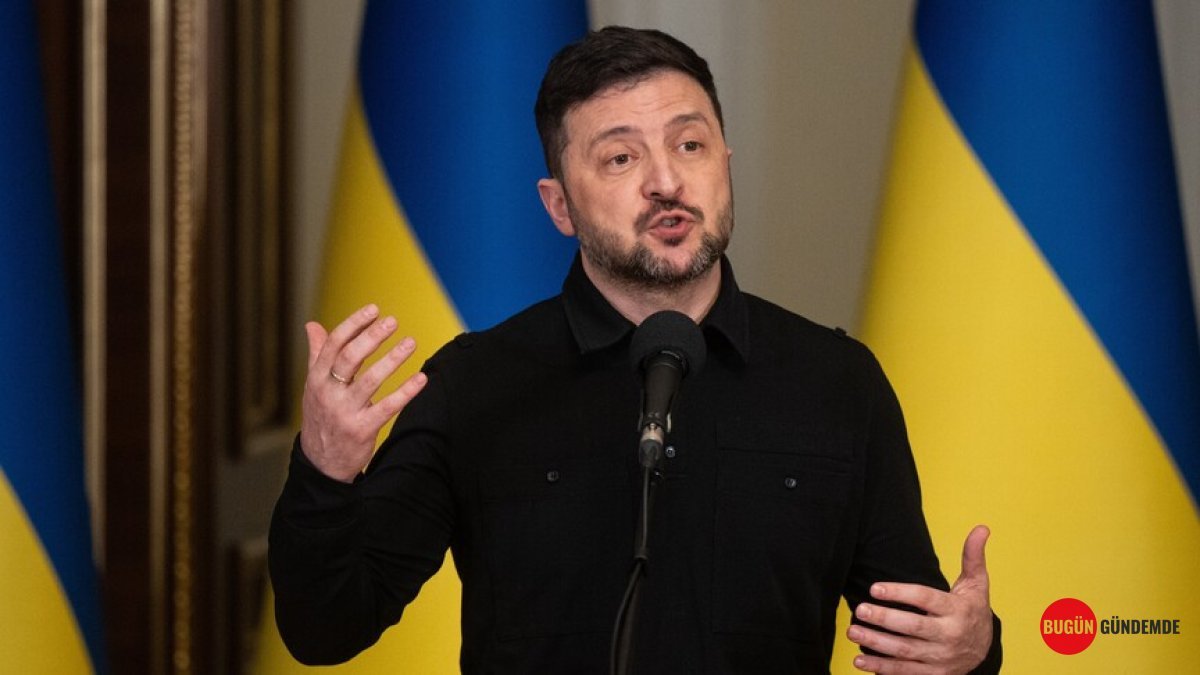
Putin'in Elini Güçlendirecek Kritik Hamle: Zelenskiy'den Şok Açıklama!

Ukrayna Devlet Başkanı Zelenskiy, ABD'nin Rusya'ya yönelik yaptırımları askıya alma kararının Putin'i daha da güçlendireceğini belirtti.

Putin'in Elini Güçlendirecek Kritik Hamle: Zelenskiy'den Şok Açıklama!

Ukrayna Devlet Başkanı Volodimir Zelenskiy, uluslararası arenada tansiyonu yükseltecek bir açıklama yaparak, ABD Başkanı Donald Trump'ın Rusya Federasyonu'na yönelik uygulanan yaptırımları geçici olarak askıya alma kararını sert dille eleştirdi. Zelenskiy, bu kararın, Rusya Devlet Başkanı Vladimir Putin'in zaten güçlü olan pozisyonunu daha da pekiştireceğini ve Ukrayna'nın karşı karşıya olduğu tehdidi artıracağını savundu. Beyaz Saray'dan gelen ve henüz resmiyet kazanmamış olduğu belirtilen bu niyetin, Moskova'nın stratejik manevralarını kolaylaştıracağı endişesi dile getirildi.

Yaptırımların Asıl Amacı ve Potansiyel Riskler

Rusya'ya yönelik yaptırımlar, Moskova'nın uluslararası hukuk ihlalleri ve özellikle Kırım'ın ilhakı gibi eylemleri nedeniyle uzun yıllardır yürürlükte. Bu yaptırımlar, Rus ekonomisini hedef alarak Moskova'yı uluslararası alanda izole etmeyi ve politikalarını değiştirmeye zorlamayı amaçlıyor. Ancak Zelenskiy'nin açıklamaları, ABD'nin bu politikada olası bir gevşemesinin, Rusya'nın agresif tavrını cesaretlendirebileceği yönündeki derin endişeleri gün yüzüne çıkardı. Zelenskiy, yaptırımların kaldırılmasının sembolik bir zayıflama işareti olarak algılanacağını ve bunun Putin yönetiminin Ukrayna'daki fiili durumunu değiştirmeye yönelik çabalarına alan açabileceğini vurguladı.

Zelenskiy'nin Stratejik Uyarıları ve Avrupa'nın Rolü

Ukrayna lideri, Trump yönetiminin bu potansiyel adımının, sadece Ukrayna için değil, tüm Avrupa güvenliği için de ciddi sonuçlar doğurabileceği uyarısında bulundu. Zelenskiy, “Bu tür bir karar, mevcut küresel dengeyi alt üst edebilir ve Rusya'nın bölgesel emellerini daha da cesaretlendirebilir. Biz, uluslararası toplumun bu konuda daha dikkatli ve kararlı olmasını bekliyoruz,” dedi. Ukrayna, Rusya ile olan sınır hattında gerginliğin sürdüğü bir dönemde, uluslararası desteğin devamlılığına büyük önem veriyor. Zelenskiy'nin bu çıkışı, Batılı müttefiklere yönelik bir çağrı niteliği taşıyor. Özellikle Avrupa Birliği ülkelerinin, ABD'nin olası bir yaptırım gevşemesine karşı ortak ve sağlam bir duruş sergilemesi gerektiğini belirtti.

Gözler Washington'da: Kritik Karar Öncesi Nabız Yoklaması

ABD Başkanı Trump'ın Rusya'ya yönelik yaptırımları askıya alma eğiliminde olduğuna dair haberler, Washington'da siyasi kulisleri hareketlendirdi. Trump'ın, Rusya ile daha yapıcı bir ilişki kurma arzusu ve kişisel diplomasi anlayışı, bu tür politikalarda değişiklik beklentilerini artırıyor. Ancak Kongre'nin önemli bir kesimi ve ulusal güvenlik çevreleri, Rusya'nın mevcut politikalarına karşı sert tutumun korunmasından yana. Bu nedenle, ABD yönetiminin alacağı nihai kararın, hem iç hem de dış politikadaki dengeleri gözeteceği düşünülüyor. Zelenskiy'nin bu konudaki sert açıklaması, Beyaz Saray üzerinde diplomatik bir baskı unsuru oluşturma potansiyeli taşıyor. Ukrayna, bu kritik süreçte uluslararası kamuoyunun dikkatini yeniden çekmeyi ve yaptırımların önemini vurgulamayı hedefliyor.

Putin'in Oyun Planı ve Ukrayna'nın Geleceği

Vladimir Putin yönetiminin, uluslararası baskı azaldığında veya yaptırımlar hafifletildiğinde, Donbas bölgesindeki etkisini artırma ve Ukrayna'yı istikrarsızlaştırma girişimlerini yoğunlaştırabileceği tahmin ediliyor. Zelenskiy'nin mesajı, tam da bu senaryoya karşı bir ön alıcı niteliğinde. Ukrayna ordusu, sınır hattında ve cephe gerisinde olası bir tırmanışa karşı hazırlıklarını sürdürürken, Kiev yönetimi siyasi ve diplomatik alanda da yoğun bir çaba içinde. Zelenskiy, Putin'in mevcut koşullarda bile Ukrayna'nın egemenliğini ve toprak bütünlüğünü hedef aldığını, yaptırımların gevşetilmesinin ise bu hedefi daha da kolaylaştıracağını savunuyor. Bu nedenle, uluslararası toplumun, Rusya'ya karşı birlik ve kararlılık göstermesi gerektiği yönündeki çağrısını yineledi.

Teknoloji 22.10.2026 22:05 2 okunma

Windows 11 VPN Bağlantı Kabusu Sürüyor! Microsoft'un Çözümü Çaresiz Kaldı: Milyonlarca Kullanıcı Karanlıkta

Windows 11'de 'Always On VPN' bağlantı sorunu büyüyor. Microsoft'un yayınladığı güncellemenin sorunu çözmediği ortaya çıktı. BT yöneticileri için geçici çözüm önerileri ve yaşanan mağduriyet detayları...

Windows 11 VPN Bağlantı Kabusu Sürüyor! Microsoft'un Çözümü Çaresiz Kaldı: Milyonlarca Kullanıcı Karanlıkta

Teknoloji devi Microsoft, Windows 11 işletim sistemindeki kritik bir bağlantı sorununa çözüm bulma çabalarında beklenmedik bir engelle karşılaştı. Milyonlarca kurumsal kullanıcının ağ erişimini sağlayan 'Always On VPN' özelliğinde patlak veren ve Eylül ayında ortaya çıkan hata, Ekim ayında yayınlanan güncellemelerle giderildiği iddia edilmişti. Ancak gelen son bilgiler, Microsoft'un bu sorunu çözmekte başarısız olduğunu resmen kabul ettiğini ortaya koyuyor.

Sistemler Kitlendi: VPN Bağlantı Sorunu Çözülmedi mi?

Microsoft'un 13 Ekim tarihinde yayınladığı KB5127648 ve KB5127646 numaralı güncellemeler, Windows 11 kullanıcıları arasında 'Always On VPN' bağlantı sorununu çözeceğine dair umut yaratmıştı. Ancak şirket, bu güncellemelerin VPN bağlantısındaki hatayı gidermediğini ve durumu hatalı bir şekilde 'çözüldü' olarak işaretlediğini itiraf etti. Bu durum, özellikle uzaktan çalışma modelini benimseyen veya sabit kurumsal ağlara bağlanması gereken BT yöneticileri ve kullanıcılar arasında büyük bir hayal kırıklığına yol açtı.

Always On VPN Nedir ve Neden Bu Kadar Kritik?

Always On VPN, kurumsal ağlara arka planda, şifreli ve kesintisiz bir bağlantı kurmak amacıyla kullanılan hayati bir teknolojidir. Bu özellik, kullanıcıların fiziksel konumlarından bağımsız olarak şirket kaynaklarına güvenli bir şekilde erişebilmesini sağlar. Sorunun temelinde ise sistemin, ağ bağlantısı kurulurken otomatik olarak protokol seçimi yapması yatıyor. Normal şartlarda bağlantı denemesi başarısız olduğunda, sistem otomatik olarak IKEv2 ve SSTP gibi yedek protokoller arasında geçiş yaparak bağlantıyı sağlamaya çalışır. Ancak Windows 11'deki mevcut hata nedeniyle bu otomatik geçiş süreci tamamen çökmüş durumda.

Kullanıcılar Bağlantıda Takılı Kalıyor, Sistem Hata Veriyor

Güncel hatadan etkilenen kullanıcılar, genellikle 'Bağlanıyor' durumunda takılı kalıyor ya da bağlantı tamamen başarısız oluyor. Bazı durumlarda ise sistem, 'Belirtilen bağlantı noktası kullanımda' gibi kafa karıştırıcı hata mesajları üretiyor. Microsoft'un resmi açıklamalarına göre, bu hata Windows 11'in 24H2 sürümünden 26H2 sürümüne kadar olan tüm versiyonlarını etkiliyor. Bu da sorunun yaygınlığının ne kadar büyük olduğunu gözler önüne seriyor. Eylül 2026'da sunulan güvenlik güncellemeleriyle birlikte sistemlere sızan bu hata, özellikle yoğun bir şekilde güvenli uzaktan erişime bağımlı olan kurumsal ağlarda ciddi aksamalara neden oluyor. Hatta Microsoft, resmi destek sayfalarındaki VPN onarımıyla ilgili ifadeleri kaldırmak zorunda kalarak, bu değişikliğin daha ileri bir sürümde ele alınacağını belirtmiş durumda.

BT Yöneticileri İçin Acil Çözüm Yolları Neler?

Yaşanan bu karmaşa ve olumsuzluklar karşısında Microsoft, sorunun durumunu 'Çözüldü' seviyesinden 'Azaltıldı' seviyesine geri çektiğini duyurdu. Şirket, bu durumdan dolayı BT yöneticilerinden özür dileyerek, kalıcı bir çözümün önümüzdeki birkaç hafta içinde yayınlanmasını beklediklerini ifade etti. Bu süre zarfında ise BT yöneticilerine yönelik bir geçici çözüm önerisi sunuldu:

  • VPN profillerini manuel olarak tek bir protokole sabitlemek: Mevcut durumda otomatik protokol geçişini devre dışı bırakarak, bağlantıyı SSTP veya IKEv2 protokolünden birine manuel olarak sabitlemek gerekiyor. Bu basit ama kritik adım, hatanın tetiklenmesini engelliyor.

Bu geçici çözüm, Microsoft'un tamir yaması yayınlanana kadar kurumsal ağların kesintisiz ve güvenli uzaktan erişimini sürdürmesine olanak tanıyacak. Ancak BT departmanlarının bu yapılandırmayı büyük bir dikkatle ve titizlikle uygulaması büyük önem taşıyor. Uzaktan çalışma konseptinin merkezinde yer alan VPN hizmetlerinin bu denli kritik bir hata vermesi, teknoloji dünyasında güvenlik ve test süreçleri üzerine yeniden düşünülmesi gerektiğini de ortaya koyuyor. Sizce Microsoft gibi dev bir şirketin, böylesine önemli güncellemeleri yayınlamadan önce daha kapsamlı testlerden geçirmesi mümkün değil mi? Bu tür aksaklıklar, kullanıcı güvenini sarsmaya devam edecek mi?

Gündem 22.10.2026 21:05 5 okunma

Ünlü Yönetmen Ezel Akay'ın Kanından Şok Detaylar: Uyuşturucu Testi Pozitif Çıktı!

Bursa'da düzenlenen uyuşturucu operasyonunda gözaltına alınan ve adli kontrolle serbest bırakılan yönetmen Ezel Akay ile kardeşi Eren Kazım Akay'ın kan ve saç örnekleri sonuçlandı. İki kardeşin de uyuşturucu testlerinin pozitif çıktığı öğrenildi.

Ünlü Yönetmen Ezel Akay'ın Kanından Şok Detaylar: Uyuşturucu Testi Pozitif Çıktı!

Sanat dünyasının tanınan isimlerinden, yönetmen Ezel Akay'ın adı, Bursa'da gerçekleştirilen bir uyuşturucu operasyonu ile gündeme geldi. Edinilen bilgilere göre, 22 Temmuz tarihinde Bursa'nın İnegöl ilçesinde polis ekiplerince düzenlenen operasyonda gözaltına alınan Akay'ın durumu, yapılan testler sonucu netlik kazandı. Akay ve kardeşi Eren Kazım Akay'ın kan ve saç örneklerinden alınan sonuçlar, hem kamuoyunda hem de magazin çevrelerinde şaşkınlık yarattı.

Operasyonun Perde Arkası ve Gözaltı Süreci

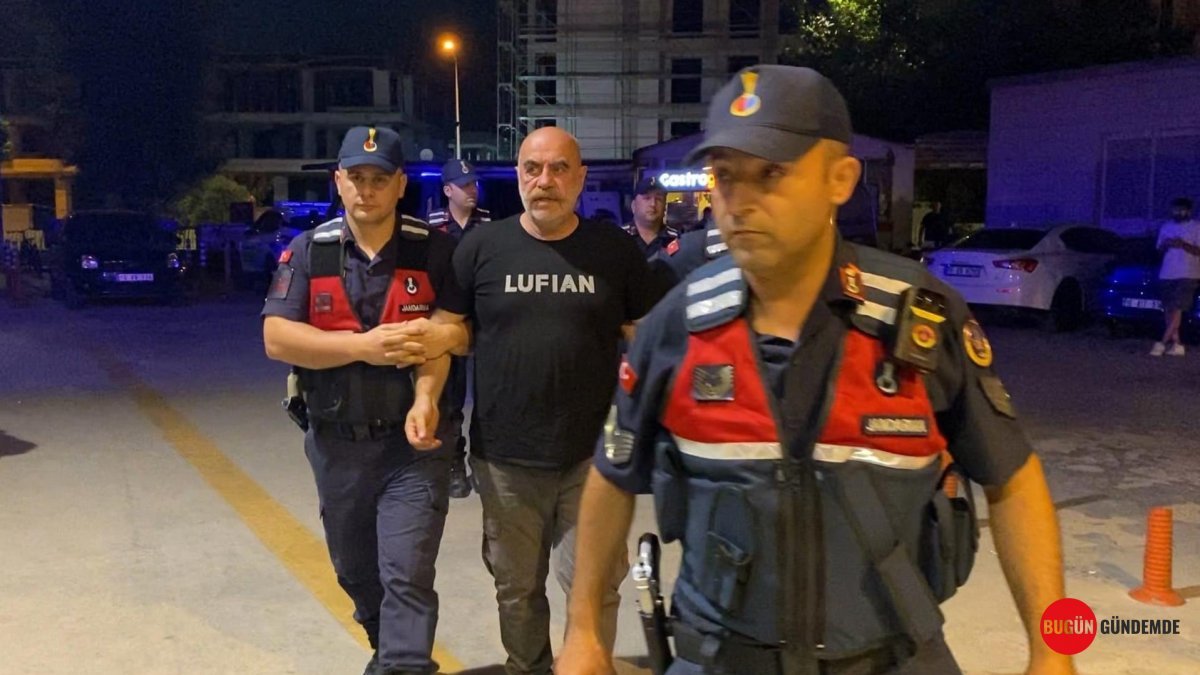
Olay, Bursa İl Jandarma Komutanlığı Narkotik Şube Müdürlüğü ekiplerinin, Ezel Akay'a ait ikamette kenevir yetiştirildiğine dair aldığı istihbarat üzerine başlatıldı. Cumhuriyet Savcılığı'nın koordinesinde, 22 Temmuz sabahı adrese operasyon düzenlendi. Yapılan detaylı aramalarda, özel bir düzenekle yetiştirildiği tespit edilen çok sayıda kenevir bitkisi ve kubar esrar ele geçirildi. Ele geçirilen uyuşturucu maddeler, incelenmek üzere muhafaza altına alındı.

Operasyonun devamında, ev sahibi yönetmen Ezel Akay ve kardeşi Eren Kazım Akay gözaltına alındı. İfadeleri alınmak üzere jandarma karakoluna götürülen kardeşler hakkında, madde kullanımı iddiasıyla da soruşturma başlatıldı. Bu süreçte, ileri tetkikler için iki kardeşten kan ve saç örnekleri alındığı belirtildi.

Test Sonuçları Netleşti: Kardeşlerin Durumu

Jandarmadaki işlemlerinin tamamlanmasının ardından adliyeye sevk edilen Ezel Akay ve Eren Kazım Akay'dan mahkeme, durumlarına göre bir karar verdi. Yönetmen Ezel Akay, delil yetersizliği veya adli kontrol şartıyla serbest bırakılırken, kardeşi Eren Kazım Akay ise tutuklanarak cezaevine gönderildi. Ancak soruşturmanın kritik noktalarından biri olan kan ve saç örneklerinin laboratuvar analizleri, serbest kalan Akay'ın da durumunu değiştirecek nitelikteydi.

Yapılan detaylı incelemeler sonucunda, hem Ezel Akay'ın hem de tutuklanan kardeşi Eren Kazım Akay'ın uyuşturucu testlerinin pozitif çıktığı resmen belgelendi. Bu sonuçlar, daha önce alınan kan ve saç örneklerindeki analizlerin doğruluğunu teyit ederken, soruşturmanın seyri açısından da önemli bir gelişme olarak kayıtlara geçti.

Sanat Dünyasında Yankıları ve Gelecek Tartışmalar

Ezel Akay'ın uyuşturucu testinin pozitif çıkması, sanat ve eğlence dünyasında geniş yankı uyandırdı. Özellikle son dönemde magazin gündemini meşgul eden uyuşturucu operasyonları ve ünlü isimlere yönelik soruşturmalar düşünüldüğünde, bu gelişmenin de kamuoyunda dikkatle takip edilmesi bekleniyor. Yönetmen Akay'ın kariyeri ve gelecekteki projeleri üzerindeki olası etkileri ise şimdiden merak konusu.

Bu olay, aynı zamanda madde kullanımının ünlü isimler arasındaki yaygınlığına dair tartışmaları da yeniden alevlendirebilir. Yetkililerin bu konudaki hassasiyetini ve yasal süreçlerin nasıl işleyeceği önümüzdeki günlerde daha net ortaya çıkacaktır. Adli kontrol şartıyla serbest bırakılan Akay'ın, bu yeni delil ışığında nasıl bir süreçle karşı karşıya kalacağı ise hukuki mercilerin vereceği kararlara bağlı olacak.

Öte yandan, tutuklanan Eren Kazım Akay'ın durumu da kardeşler arasındaki ilişkinin ve olayın boyutlarının ne kadar karmaşık olduğunu gözler önüne seriyor. Mahkemenin verdiği tutuklama kararının, elde edilen yeni bulgularla ne ölçüde destekleneceği veya yeni kararların alınıp alınmayacağı da merak edilen diğer detaylar arasında yer alıyor. Bu gelişmelerin, sanat dünyasında benzer olayların yaşanmaması adına bir ders niteliği taşıyıp taşımayacağı da ayrı bir tartışma konusu olacaktır.

Gündem 22.10.2026 20:35 5 okunma

Fransa'da Ölüm Getiren Gizemli Virüs: Shamonda İnsanda İlk Kurbanını Verdi! DSÖ'den Acil Uyarı

Dünya Sağlık Örgütü, Fransa'da hayvanlarda rastlanan Shamonda virüsünün ilk kez bir insanda tespit edildiğini ve bu hastanın hayatını kaybettiğini duyurdu. Küresel sağlık camiası alarma geçti.

Fransa'da Ölüm Getiren Gizemli Virüs: Shamonda İnsanda İlk Kurbanını Verdi! DSÖ'den Acil Uyarı

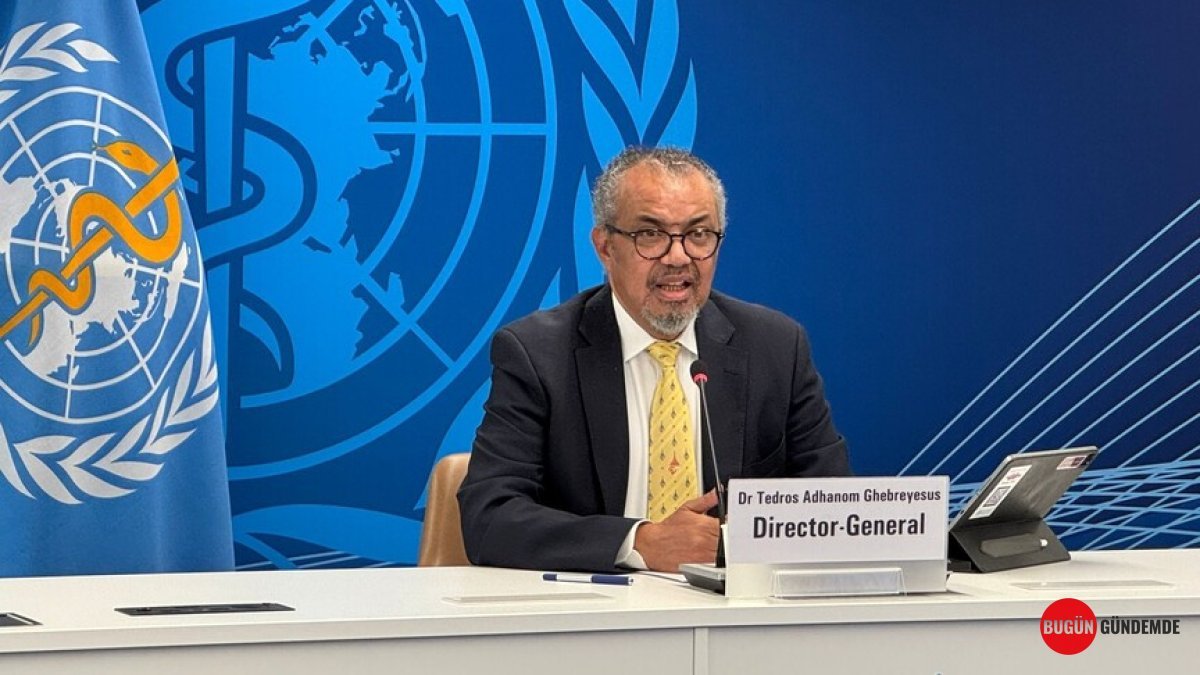
Dünya Sağlık Örgütü (DSÖ), Fransa'da daha önce yalnızca hayvanlarda görülen Shamonda virüsünün ilk insan vakasının hayatını kaybettiğini bildirdi. DSÖ Genel Direktörü Tedros Adhanom Ghebreyesus, gelişmeyi kamuoyuyla paylaşarak küresel sağlık camiasında endişe yarattı. Virüsün hayvanlardan insanlara bulaşma potansiyeli ve taşıdığı riskler konusunda yeni bir dönemin başlangıcı olabileceği yorumları yapılıyor.

Şaşırtan Vaka ve İlk Bulgular

Fransa'da tespit edilen bu ilk insan vakası, bilim insanları ve halk sağlığı uzmanları için önemli bir gelişme. Daha önce Avrupa'da ve diğer bölgelerde genellikle böcekler (özellikle sivrisinekler) aracılığıyla memelilere bulaştığı bilinen Shamonda virüsünün, insanlarda ölümcül bir seyir izlemesi, virüsün adaptasyon yeteneği hakkında soru işaretleri doğuruyor. Hastanın kimliği ve virüse nasıl maruz kaldığına dair detaylar henüz tam olarak açıklanmazken, yetkililer hızla soruşturma başlattı.

Virüsün Kökeni ve Bulaşma Yolları

Shamonda virüsü, daha çok Flaviviridae ailesine ait virüsler arasında yer alıyor. Bu ailedeki birçok virüs, sivrisinek gibi eklembacaklılar aracılığıyla taşınıyor ve meningoensefalit gibi ciddi nörolojik hastalıklara yol açabiliyor. Vektör kaynaklı virüslerin insanlarda görülmesi, genellikle iklim değişikliği, küresel ısınma ve kentsel yayılma gibi faktörlerle ilişkilendiriliyor. Genişleyen coğrafyalarda değişen ekosistemler, yeni virüslerin insan popülasyonlarına ulaşma riskini artırıyor. Fransa'da ortaya çıkan bu vakanın, virüsün insanlarda ne kadar etkili olabileceği ve hangi bulaşma mekanizmalarını kullandığına dair derinlemesine incelemeler gerektirdiği belirtiliyor.

DSÖ'den Küresel Sağlık Uyarısı

DSÖ Genel Direktörü Tedros Adhanom Ghebreyesus'un açıklamaları, uluslararası düzeyde bir alarm durumunu işaret ediyor. Örgüt, üye ülkelere potansiyel risklere karşı hazırlıklı olmaları, erken teşhis ve müdahale kapasitelerini güçlendirmeleri yönünde çağrıda bulundu. Özellikle daha önce virüsün dolaşımda olmadığı bölgelerde yaşayan halkın ve sağlık otoritelerinin dikkatli olması gerektiği vurgulanıyor. Virüsün genetik yapısının analiz edilmesi, aşı ve tedavi geliştirme süreçlerinin hızlandırılması için çalışmaların başlatılması bekleniyor. Bu trajik vaka, küresel sağlık güvenliği konusunda sürekli tetikte olmanın ve yeni tehditlere karşı hazırlıklı olmanın ne kadar hayati olduğunu bir kez daha gözler önüne serdi.

Gelecekteki Riskler ve Önleyici Tedbirler

Shamonda virüsünün insanlarda ölümcül bir enfeksiyona yol açması, bilim dünyasında yeni bir dönemin kapılarını araladığı şeklinde yorumlanıyor. Uzmanlar, virüsün insan popülasyonunda kalıcı hale gelme olasılığını ve salgın potansiyelini değerlendiriyor. Gelecekte benzer vakaların yaşanmaması için vektör kontrolüne yönelik stratejilerin güçlendirilmesi, halk sağlığı altyapısının iyileştirilmesi ve uluslararası iş birliğinin artırılması büyük önem taşıyor. Bu tür zoonotik hastalıkların (hayvanlardan insanlara geçen hastalıklar) takibi ve önlenmesi, gelecek nesillerin sağlığı için kritik bir görev olarak ön plana çıkıyor.

Teknoloji 22.10.2026 20:05 7 okunma

PHP Güncellemesiyle Gelen Rahatlama Kısa Sürdü: Yeni Güvenlik İddiası Siber Dünyayı Salladı!

PHP'nin son güvenlik güncellemesi 8.5.12 sonrası ortaya atılan yeni bir açık iddiası, sunucuların uzaktan ele geçirilebileceği tehlikesini gündeme getirdi. Uzmanlar, spesifik koşullarda tetiklenebilen bu mantık hatasının önemine dikkat çekiyor.

PHP Güncellemesiyle Gelen Rahatlama Kısa Sürdü: Yeni Güvenlik İddiası Siber Dünyayı Salladı!

Web dünyasının temel taşlarından biri olan PHP'nin geçtiğimiz günlerde yayımladığı 8.5.12 sürümü, henüz tam olarak benimsenemeden yeni bir güvenlik endişesinin odağı haline geldi. Sosyal medya platformu X'te 'rafalohaki' kullanıcı adıyla tanınan bir siber güvenlik araştırmacısı, bu son güncellemeye sahip PHP sunucularında uzaktan komut çalıştırma (RCE) potansiyeli taşıyan bir açıktan yararlanabildiğini iddia etti. Araştırmacı, bu iddiasını desteklemek amacıyla sunduğu kısa bir videoda, bir sunucuya internet üzerinden komut gönderebildiğini gösterdi.

Güncelleme ve Kapatılan Kritik Açıklar: Umutlar Neden Söndü?

PHP geliştirici ekibi, 21 Ekim 2026 tarihinde PHP 8.5.12 ile birlikte 8.4.27, 8.3.36 ve 8.2.35 sürümlerini de eş zamanlı olarak yayınladı. Bu güncellemeler, temel olarak kötü niyetli aktörlerin kimlik doğrulama adımlarını atlayarak sunucularda istenilen kodları çalıştırmasına olanak tanıyan iki kritik güvenlik açığını kapatmayı hedefliyordu. PHP'nin bellek yönetimi modülündeki bu ciddi kusurlar, sistemlerin güvenliğini büyük ölçüde riske atıyordu. PHP Vakfı, bu açıkları geçici olarak engelleyecek bir çözümün bulunmadığını ve tek güvenli yolun mutlaka güncellemeyi uygulamak olduğunu vurgulamıştı. Bu durum, dünya genelindeki milyonlarca web sitesi sahibi ve hosting sağlayıcısı için acil bir güncelleme seferberliği başlatılmasını zorunlu kıldı.

Yeni İddia: Bellek Hatası Değil, 'Mantık Zinciri' Oyunu

Ancak güvenlik araştırmacısının ortaya attığı yeni iddia, daha önceki güncellemeyle kapatılan bellek hatalarıyla doğrudan bir bağlantı taşımıyor. Rafalohaki'nin GitHub'da paylaştığı detaylara göre, söz konusu saldırı vektörü PHP'nin ziyaretçi oturumlarını yönetme ve kaydetme mekanizmasındaki bir mantık hatasına dayanıyor. Bu tür zafiyetler, genellikle kodun belirli bir şekilde tasarlanmış olması veya beklenmedik girdilere maruz kalmasıyla ortaya çıkabiliyor. Araştırmacı, kendi bulduğu yöntemin temellerinin daha önceki bir çalışmadan ilham aldığını da belirtiyor. Fakat bu yeni yöntemin başarılı olabilmesi için birkaç kritik koşulun aynı anda sağlanması gerekiyor:

  • Sunucunun, oturum bilgilerini kaydederken ve okurken farklı yapılandırma ayarları kullanması.
  • Dosya yükleme işlemlerinin ilerleyişini takip eden bir özelliğin (progress tracker) aktif durumda olması.
  • Web sitesinin kendi kaynak kodunda, saldırganların istismar edebileceği özel bir kod parçasının varlığı.

Araştırmacının kendisi de bu durumu, PHP çekirdeğinde genel bir zafiyetten ziyade, bir 'mantık hatası' olarak tanımlıyor. Nitekim, bu iddia için henüz resmi bir CVE (Common Vulnerabilities and Exposures) numarası atanmamış durumda, ki bu da konunun henüz standart bir güvenlik açığı olarak etiketlenmediğini gösteriyor.

Uzman Görüşleri ve Türkiye'deki Siber Güvenlik Önlemleri

X ve Hacker News gibi teknoloji platformlarındaki tartışmalarda öne çıkan görüşlerden biri, bu tür bir sorunun kaynağının PHP'nin kendisinden çok, web sitesinin özgün kodundaki zafiyetler olabileceği yönünde. Siber güvenlik topluluğundan birçok geliştirici, ziyaretçi tarafından gönderilen verileri yeterince kontrol etmeyen ve doğrulama yapmayan sitelerin zaten potansiyel olarak risk altında olduğunu hatırlatıyor. PHP güvenlik ekibinden veya bağımsız siber güvenlik firmalarından ise bu yeni iddiayı doğrulayan veya reddeden resmi bir açıklama henüz gelmiş değil.

Türkiye'de de PHP altyapısına sahip sistemlerin güvenliği en üst düzeyde önem taşıyor. Cumhurbaşkanlığı’na bağlı Siber Güvenlik Başkanlığı, 21 Ekim'de yayınladığı TR-26-1372 kodlu bildirimle, tüm ulusal çapta PHP kullanan sistemlere yönelik kapsamlı güvenlik taramaları başlattığını duyurmuştu. Bu bildirimle birlikte, kamu kurumları, kritik altyapı işletmecileri ve özel sektördeki tüm kuruluşlardan, PHP kullanan sistemlerini derhal tespit etmeleri ve güvenli sürümlere yükseltmeleri talep edildi. Ayrıca, yönetim panelleri ve kritik PHP servislerine erişimin yalnızca yetkilendirilmiş IP adresleriyle sınırlandırılması ve yurt dışı erişimine ihtiyaç duyulmayan sistemlerin uluslararası trafiğe kapatılması gibi ek güvenlik önlemleri tavsiye edildi.

Başkanlık, bir gün sonra yaptığı ek açıklamada ise, Türkiye'nin dijital hizmetlerindeki en önemli platformlardan biri olan e-Devlet Kapısı'nın PHP altyapısına yönelik yapılan incelemelerin sonuçlarını paylaştı. Yapılan detaylı incelemelerde, 69 milyonu aşkın kullanıcıya hizmet veren e-Devlet Kapısı’nın altyapısında, hizmetlerin güvenliğini olumsuz etkileyebilecek herhangi bir kritik güvenlik açığına rastlanmadığı belirtildi. Başkanlığın genel uyarıları, daha önce PHP Vakfı tarafından kapatıldığı duyurulan iki kritik açıktı. Araştırmacının dile getirdiği yeni 'mantık hatası' iddiası hakkında ise kurumdan henüz bir değerlendirme yapılmadı.

Sonuç: Tecbirli Olmak ve Güncel Kalmak Şart

Mevcut veriler ışığında, her PHP sitesinin anında tehlike altında olduğunu söylemek için erken. Ancak ortaya atılan yeni iddia, siber güvenlik dünyasında tetikte olmanın önemini bir kez daha gözler önüne seriyor. Saldırının başarıya ulaşması, belirli sunucu yapılandırmalarına ve web sitesinin kendi kodundaki ihmallere bağlı görünüyor. Yine de, site yöneticileri ve geliştiriciler için genel çağrı değişmiyor: PHP'yi mutlaka en güncel sürüme yükseltmek, oturum yönetimi ayarlarını tutarlı tutmak ve ziyaretçilerden gelen verileri doğrudan dosya olarak çalıştırmaya izin veren riskli kod bloklarını temizlemek, hem bilinen açıklara hem de gelecekte ortaya çıkabilecek potansiyel tehditlere karşı alınabilecek en etkili önlemler olarak öne çıkıyor.